Kaspersky Küresel Araştırma ve Analiz Ekibi (GReAT),
schengen vizesi için başvuran turistleri hedef alan yeni bir kimlik avı kampanyası tespit etti. Dolandırıcılar,
avrupa Birliği göç idaresi tarafından gönderilmiş izlenimi veren sahte e-postalarla seyahat edenleri sahte bir internet sitesine yönlendirerek kişisel bilgileri ve
pasaport taramalarını ele geçirmeye çalışıyor.
Sahte “göç beyannamesi” tuzağıKampanyada gönderilen e-postalarda, Schengen Bölgesi’ne seyahat edecek turistlerin girişten beş iş günü önce dijital bir “göç beyannamesi” sunması gerektiği iddia ediliyor. Kullanıcılardan bunun için Avrupa Birliği’nin Giriş/Çıkış Sistemi’ni (EES) taklit eden sahte bir internet sitesine kayıt olmaları isteniyor.EES’nin 2026 yılında devreye alınmış olması, dolandırıcılık girişiminin inandırıcılığını artırıyor. E-postalarda ayrıca başvurunun yapılmaması halinde sınır kontrolünde ek incelemelerle karşılaşılabileceği veya ülkeye girişin geçici olarak reddedilebileceği öne sürülüyor.
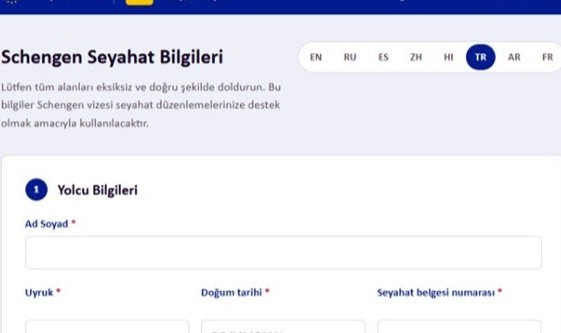
Pasaport bilgilerini istiyorlarSahte internet sitesi, gerçek bir AB portalı izlenimi vermek amacıyla Avrupa Birliği’ne ait görseller kullanıyor ve çok sayıda dil seçeneği sunuyor. Türkçe, İngilizce, Arapça, Çince ve İspanyolca gibi dillerin yer aldığı sitede kullanıcılardan kişisel bilgilerinin yanı sıra birlikte seyahat ettikleri kişilerin bilgileri, giriş-çıkış tarihleri ve pasaportlarının taranmış kopyaları talep ediliyor.Kaspersky’ye göre ele geçirilen bilgiler, saldırganlar tarafından daha sonra mağdurlarla telefon üzerinden iletişime geçmek ve ek kişisel veya finansal bilgiler elde etmek amacıyla kullanılabilir.
“Acil durum” algısıyla kandırmaya çalışıyorlar
Kaspersky GReAT Kıdemli Güvenlik Araştırmacısı Georgy Kucherin, siber suçluların seyahat öncesindeki stres ve aciliyet duygusundan yararlandığını belirtti.Kucherin, seyahat edenlerin EES kapsamında önceden çevrim içi kayıt yaptırmalarının gerekmediğini vurgulayarak, gönderen adresinin kontrol edilmesini ve yeni kuralların doğrudan ilgili konsolosluk veya vize merkezi üzerinden doğrulanmasını önerdi.
Kaspersky’den 5 güvenlik önerisiKaspersky uzmanları, seyahat dolandırıcılıklarına karşı şu uyarılarda bulundu:Bilgi girmeden önce internet sitesinin alan adını ve adresini dikkatle kontrol edin.Yazım hataları, fazladan karakterler ve alışılmadık alan adlarına karşı dikkatli olun.E-posta yoluyla gönderilen şüpheli bağlantılara veya ek dosyalara tıklamayın.Pasaport taraması ve diğer kişisel belgeleri üçüncü taraf ve doğrulanmamış sitelere yüklemeyin.Seyahat öncesinde yeni kuralları doğrudan ilgili konsolosluk veya resmi vize merkezlerinden doğrulayın.Kaspersky, ayrıca seyahat sırasında cihaz, kimlik ve kişisel verilerin korunması için güvenilir güvenlik çözümlerinin kullanılmasını tavsiye ediyor.